NIS2, BIO2 en de Cbw maken informatiebeveiliging een harde juridische verplichting voor overheidsorganisaties én leveranciers die aan hen leveren. ICTRecht zorgt ervoor dat je door de hele keten weet waar je staat, en aantoonbaar voldoet aan wat de wet van je vraagt.
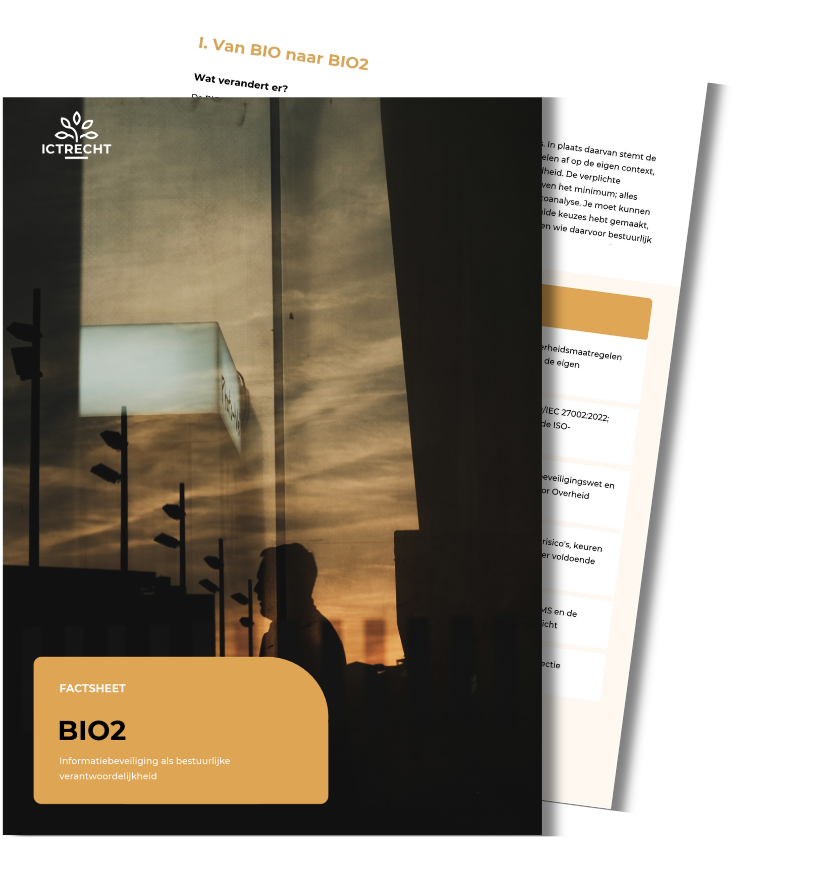
In onze factsheet lees je alles over de BIO2: van de belangrijkste veranderingen tot de invloed op risicomanagement, governance, leveranciers en informatiebeveiliging. Inclusief een praktische stappenplan voor de implementatie.
Factsheet downloadenDe BIO2 is de vernieuwde versie van de Baseline Informatiebeveiliging Overheid (BIO) van de Nederlandse overheid en de leveranciers die aan haar leveren. Sinds 15 augustus 2026 is de BIO2 wettelijk verankerd in de Cyberbeveiligingswet.
Informatiebeveiliging is daarmee een strategische verantwoordelijkheid van het bestuur.
De BIO2 geldt voor alle Nederlandse overheidsorganisaties: gemeenten, provincies, waterschappen, ministeries, rijksuitvoeringsorganisaties en publiekrechtelijke samenwerkingsverbanden zoals veiligheidsregio's en omgevingsdiensten.
Lever je als bedrijf software, systemen of diensten aan de overheid? Dan kunnen de BIO2-eisen ook op jou van toepassing zijn, maar niet automatisch. Welke eisen gelden, hangt af van het risico en de contractuele afspraken.
Weet jij welke BIO2-maatregelen op jouw organisatie van toepassing zijn en in hoeverre je daaraan voldoet?
Doe nu de gratis mini-check en krijg direct inzicht in waar je staat en wat de logische vervolgstap is.
Download onze BIO2-brochure voor meer informatie over de dienstverlening en mogelijkheden.
Brochure downloadenDuurzame compliance leunt niet op een eenmalig adviestraject, maar op eigen mensen die de wetgeving begrijpen en kunnen vertalen naar de praktijk. Daarmee maak je jouw organisatie blijvend zelfredzaam.
Weet wat de NIS2 van jouw organisatie vraagt. Binnen één dag leer je alles over de juridische verplichtingen, bestuurlijke verantwoordelijkheden en risicobeheer rondom de Cyberbeveiligingswet kennen, en vertaal je deze direct naar de praktijk van jouw organisatie.
Staat jouw vraag er niet tussen? Neem dan contact met ons op.
De BIO2 is geen update van de BIO 1.04, het is een grondige herziening. De vaste basisbeveiligingsniveau's (BBN1-BBN3) zijn verdwenen, het bestuur kan verantwoordelijkheid niet langer delegeren naar IT en er geldt een nieuwe publicatieplicht. Kortom: informatiebeveiliging is een strategische bestuursverantwoordelijkheid geworden.
Benieuwd wat dit concreet betekent voor jouw organisatie? Lees dan onze blog.
Meer dan voorheen. Je keurt maatregelen goed, stuurt aantoonbaar op risico's en moet over voldoende kennis beschikken om cyberrisico's te kunnen beoordelen. Dat laatste is geen vrijblijvende aanbeveling, de Cyberbeveiligingswet verplicht je tot periodieke scholing.
Wil je weten hoe je dat concreet inricht? Download onze factsheet over de BIO2.
Lever je aan de overheid? Dan krijg je via de BIO2 stevige eisen op je bord: van aanbesteding tot exit. Denk aan jaarlijkse aantoonplicht, verplichtingen richting subleveranciers en contractueel vastgelegde exit-strategie. De details lees je in onze factsheet.
Sinds 15 augustus 2026 is de BIO2 via de Cyberbeveiligingsregeling sector Overheid het wettelijk kader, ook voor gemeenten. De regeling kent geen algemene overgangstermijn voor de zorgplicht. Wel kiest de RDI voor risicogericht en proportioneel toezicht. Zorg dat je nu een gap-analyse, een risicoanalyse en een realistisch implementatieplan hebt: daarmee laat je zien dat je in control bent, ook als nog niet alles is afgerond.
Nee. De BIO2 en de regeling verplichten het toepassen van ISO 27001 voor het ISMS, niet een certificaat. Een certificering door een onafhankelijke auditor kan de verantwoording richting toezichthouder en ketenpartners wel aanzienlijk vereenvoudigen.
Bekijk al onze juridische artikelen
Meld je nu aan voor één van de nieuwsbrieven van ICTRecht en blijf op de hoogte van onderwerpen zoals AI, contracteren, informatiebeveiliging, e-commerce, privacy, zorg & ICT en overheid.